باجافزار (Ransomware) چیست؟ چگونه وارد شبکه میشود و چطور از دادهها محافظت کنیم؟
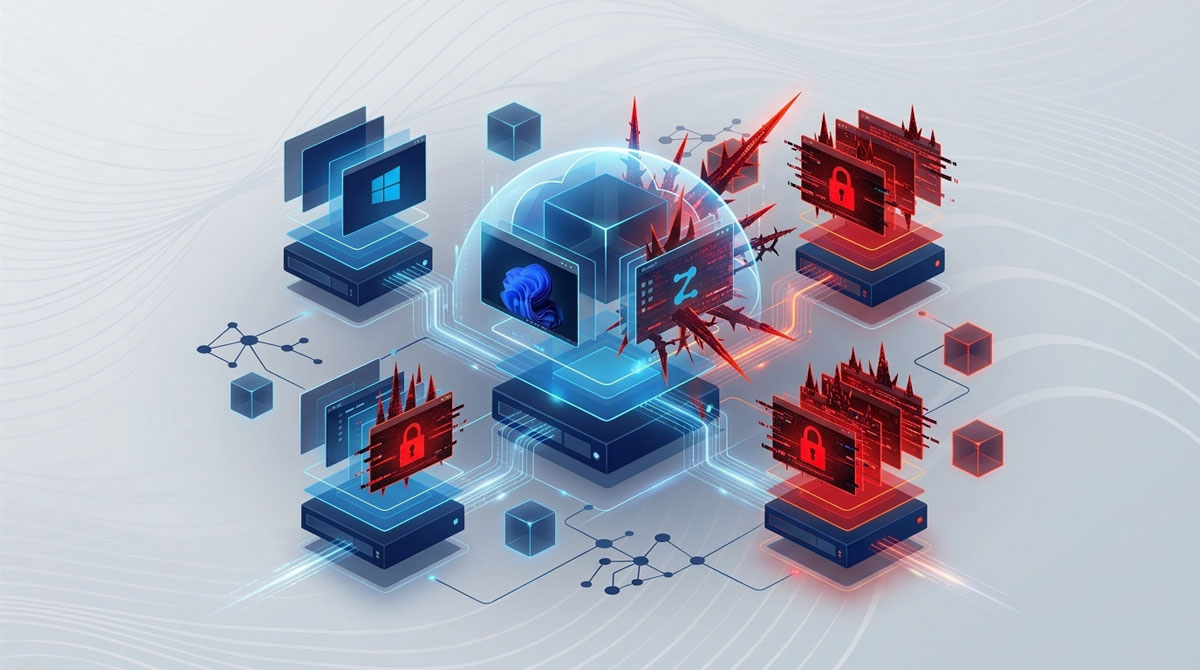
در میان تمامی تهدیدات سایبری، هیچ خطری به اندازه یک حمله باجافزاری موفق نمیتواند حیات یک سازمان را در کسری از ثانیه متوقف کند. تصور کنید صبح یک روز کاری وارد شرکت میشوید و میبینید تمامی پایگاههای داده مالی، فایلهای مشتریان، ماشینهای مجازی سرورها و حتی نسخههای پشتیبان متصل به شبکه رمزگذاری شدهاند و یک فایل متنی با پیام درخواست هزاران دلار رمزارز روی صفحه نمایش ظاهر شده است.
باجافزار (Ransomware) نوعی بدافزار مخرب است که با هدف اخاذی مالی، دادههای حیاتی قربانی را قفل و غیرقابل دسترسی میکند. در این مقاله به بررسی دقیق شیوه عملکرد باجافزارها، متداولترین راههای نفوذ به شبکههای سازمانی، اقدامات حیاتی پس از آلودگی و موثرترین راهکارهای پیشگیری و ایمنسازی زیرساخت میپردازیم.
باجافزار چگونه کار میکند؟ چرخه حیات یک حمله سایبری
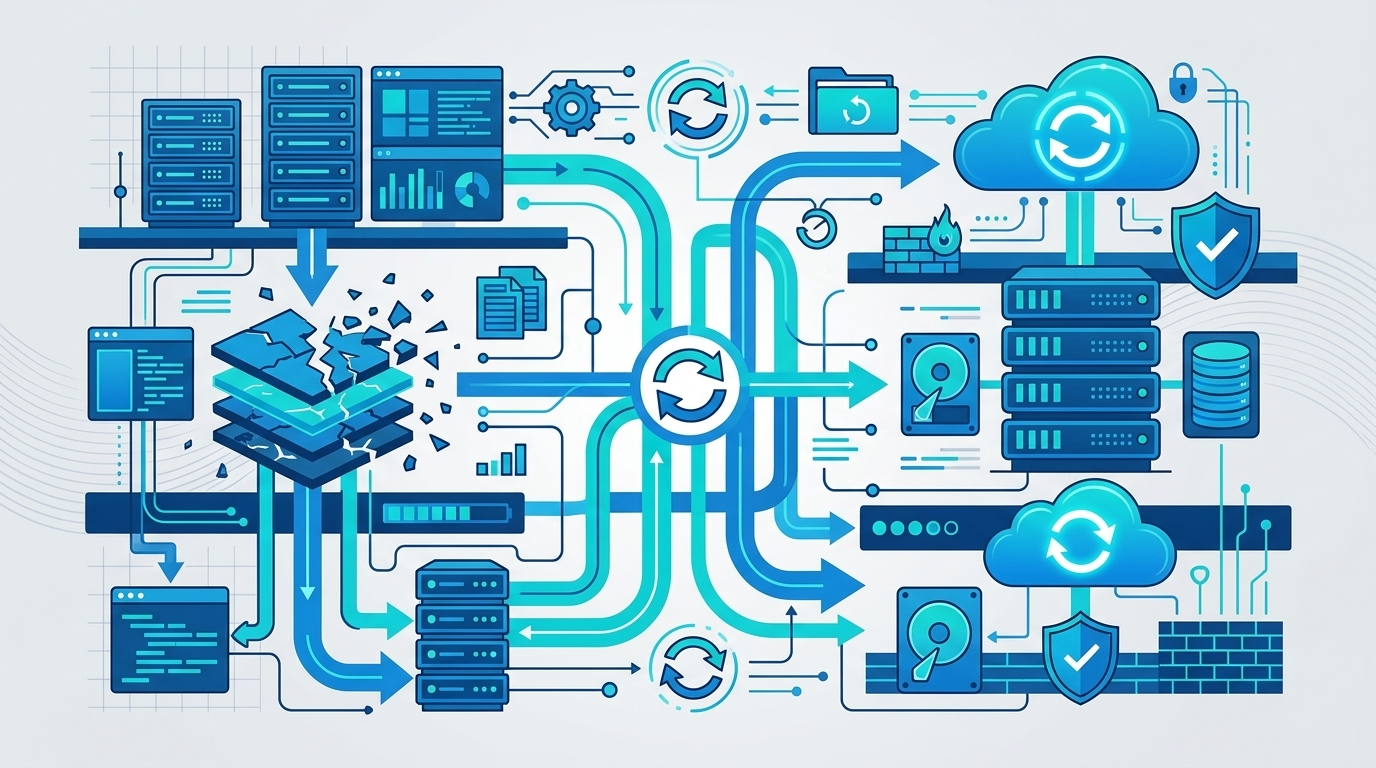
حملات باجافزاری امروزی دیگر صرفا یک فایل مخرب ساده نیستند، بلکه یک عملیات سازمانیافته و چندمرحلهای به شمار میروند:
- نفوذ اولیه (Initial Access): مهاجمان از طریق یک حفره امنیتی، رمز عبور ضعیف یا فریب کاربر وارد یکی از سیستمهای شبکه میشوند.
- گسترش عرضی در شبکه (Lateral Movement): پس از ورود به اولین کامپیوتر، باجافزار بلافاصله کل شبکه را اسکن میکند تا به سرورهای اکتیو دایرکتوری، ذخیرهسازهای مرکزی و بهویژه سرورهای بکآپ دسترسی پیدا کند.
- ۳. سرقت دادهها (Data Exfiltration): در حملات مدرن (باجخواهی دوگانه یا Double Extortion)، مهاجمان ابتدا دادههای محرمانه را دانلود و خارج میکنند تا در صورت امتناع از پرداخت باج، سازمان را به افشای عمومی اطلاعات تهدید کنند.
- ۴. تخریب مکانیزمهای دفاعی و بکآپها: بدافزار سرویسهای آنتیویروس، گزارشگیری و فایلهای بکآپ در دسترس را غیرفعال یا حذف میکند.
- ۵. رمزگذاری سنگین (Encryption): با استفاده از الگوریتمهای فوقپیشرفته و غیرقابل شکست ریاضی (نظیر AES-256 و RSA-4096)، تمام فایلها رمزگذاری شده و پسوند آنها تغییر مییابد.
- ۶. نمایش پیام باجخواهی (Ransom Note): یادداشتی حاوی دستورالعمل پرداخت باج از طریق بیتکوین و تهدید به نابودی کلید رمزگشایی در صورت عدم پرداخت ارائه میشود.
متداولترین راههای نفوذ باجافزار به شبکههای شرکتی و سازمانی
شناخت مسیرهای ورود به مدیران شبکه اجازه میدهد دیوارهای دفاعی خود را در نقاط بحرانی مستحکم کنند:
- پورتهای ریموت دسکتاپ باز و محافظتنشده (RDP): اتصال مستقیم سرورها به اینترنت بدون فایروال یا احراز هویت دومرحلهای، به مهاجمان اجازه میدهد با حملات حدس رمز عبور (Brute-Force) در چند ساعت به سرور نفوذ کنند.
- ایمیلهای فیشینگ و مهندسی اجتماعی (Phishing): ارسال ایمیلهای فریبنده به نام فاکتور مالی، نامه اداری یا رزومه همراه با فایل پیوست ماکرو یا لینک مخرب که توسط پرسنل باز میشود.
- آسیبپذیریهای وصلهنشده در نرمافزارها و سیستمعاملها: عدم بهروزرسانی منظم ویندوز سرور، فایروالها، سیستمهای مدیریت محتوا یا هایپروایزرها مسیر ورود بدافزارها را هموار میکند.
- استفاده از نرمافزارهای کرکشده و پچهای غیرمعتبر: دانلود نرمافزارهای دستکاریشده برای سرورها یا سیستمهای پرسنل، یکی از سریعترین راههای کاشت درپشتی (Backdoor) برای هکرها است.
- عدم تفکیک سطوح دسترسی (Privilege Escalation): اختصاص دسترسی ادمین (Administrator) به کاربران عادی، باعث میشود بدافزار بدون مانع روی تمامی بخشهای ویندوز اجرا شود.
آیا پرداخت باج منطقی است؟ رویکرد کارشناسی در مواجهه با باجافزار
پاسخ صریح مراجع بینالمللی امنیت سایبری و متخصصان شبکه «خیر» است. پرداخت باج به سه دلیل عمده پیشنهاد نمیشود:
- هیچ ضمانتی وجود ندارد که هکرها پس از دریافت پول، کلید سالم رمزگشایی را ارسال کنند یا فایلها به درستی باز شوند.
- پرداخت باج، سازمان شما را در فهرست اهداف سودآور ثبت میکند و احتمال حملات مجدد در ماههای بعد را به شدت افزایش میدهد.
- پرداخت وجه به مجرمان سایبری از نظر قوانین مالی بینالمللی و تجاری ممکن است سازمان را با چالشهای حقوقی مضاعف روبرو کند.
تنها راهکار اصولی برای خروج از بحران، تکیه بر معماری پیشگیرانه، سیستمهای امنیتی چندلایه و نسخههای پشتیبان ایزوله است.
گامهای اضطراری در لحظه مواجهه با حمله باجافزاری
اگر شبکهای مورد نفوذ قرار گرفت، اقدام در دقایق اولیه نقشی حیاتی دارد:
- قطع فوری ارتباط فیزیکی و منطقی شبکه: کابلهای شبکه سرورها و سیستمهای آلوده را فورا بکشید و ارتباط وایفای را قطع کنید تا از سرایت به سایر کلاینتها جلوگیری شود.
- جلوگیری از خاموش کردن سیستمها به شکل غیراصولی: در مواردی ممکن است کلیدهای رمزگشایی در حافظه رم سرور باقی مانده باشند؛ بهتر است سیستمها در وضعیت ایزوله باقی بمانند تا توسط متخصص بررسی شوند.
- بررسی وضعیت بکآپهای آفلاین و خارج از مدار: مخازن پشتیبان ایزوله را تا زمان پاکسازی کامل شبکه، به زیرساخت وصل نکنید.
راهکارهای اساسی پیشگیری و ایمنسازی شبکه در برابر باجافزار
برای اینکه سازمان شما در برابر این باجگیریهای ویرانگر نفوذناپذیر باشد، پیادهسازی اصول زیر ضروری است:
- پیادهسازی استراتژی بکآپ ۳-۲-۱ با مخازن تغییرناپذیر (Immutable Backup): نگهداری حداقل یک نسخه بکآپ در محلی خارج از سازمان (Off-site) و استفاده از قابلیت Immutability در ابزارهایی مانند Veeam که حتی ادمین سرور هم تا مدت زمان مشخصی نتواند فایل بکآپ را پاک یا ویرایش کند.
- استفاده از ذخیرهسازی سرد و ایزوله (Air-Gapped & Cold Storage): نگهداری نسخههای پشتیبان دورهای روی رسانههای بدون اتصال فیزیکی به برق و شبکه (نظیر Tape یا دیسکهای ایزوله).
- مسدودسازی دسترسی مستقیم RDP از اینترنت: هدایت تمامی دسترسیهای راه دور از بستر امن VPNهای سازمانی مجهز به احراز هویت دو مرحلهای (2FA/MFA).
- بخشبندی شبکه (Network Segmentation) و جداسازی VLANها: تفکیک شبکه دوربینها، پرسنل، سرورهای حسابداری و تجهیزات بیسیم از یکدیگر تا بدافزار نتواند به آسانی بین بخشها جابجا شود.
- استفاده از راهکارهای امنیتی پیشرفته شناسایی و پاسخ به تهدیدات (EDR / XDR): نصب نرمافزارهای هوشمند نسل جدید که رفتارهای مشکوک به رمزگذاری انبوه دادهها را پیش از گسترش متوقف میکنند.
- آموزش و آگاهسازی مداوم پرسنل: آموزش کارمندان در خصوص شناسایی پیوستهای مشکوک و تکنیکهای مهندسی اجتماعی.