طرح بازیابی از بحران (Disaster Recovery) چیست و چرا برای هر سازمانی حیاتی است؟
در اکوسیستم پرشتاب کسبوکارهای مدرن، حتی چند دقیقه توقف غیرمنتظره در سامانههای فناوری اطلاعات میتواند به ضررهای مالی هنگفت، جریمههای قانونی و آسیب شدید به اعتبار برند منجر شود. حوادث پیشبینینشده همواره در کمین زیرساختها هستند؛ از بلایای طبیعی نظیر آتشسوزی، سیل و زلزله گرفته تا نوسانات شدید برق، خطاهای انسانی مهلک و حملات سایبری پیچیده مانند آلودگی به باجافزارها.
وقتی چنین رخدادهای سهمگینی رخ میدهند، سرورهای محلی، سختافزارهای ذخیرهسازی (SAN و NAS) و حتی ساختمان اصلی دیتاسنتر ممکن است به کلی از مدار خارج شوند. در این شرایط بحرانی، تکیه بر بکآپهای پراکنده چارهساز نخواهد بود؛ بلکه سازمان نیازمند یک استراتژی مهندسیشده به نام طرح بازیابی از بحران (Disaster Recovery Plan یا DRP) است تا بتواند در سریعترین زمان ممکن، دادهها و سرویسهای حیاتی خود را دوباره زنده کند.
بازیابی از بحران (Disaster Recovery) به چه معناست؟
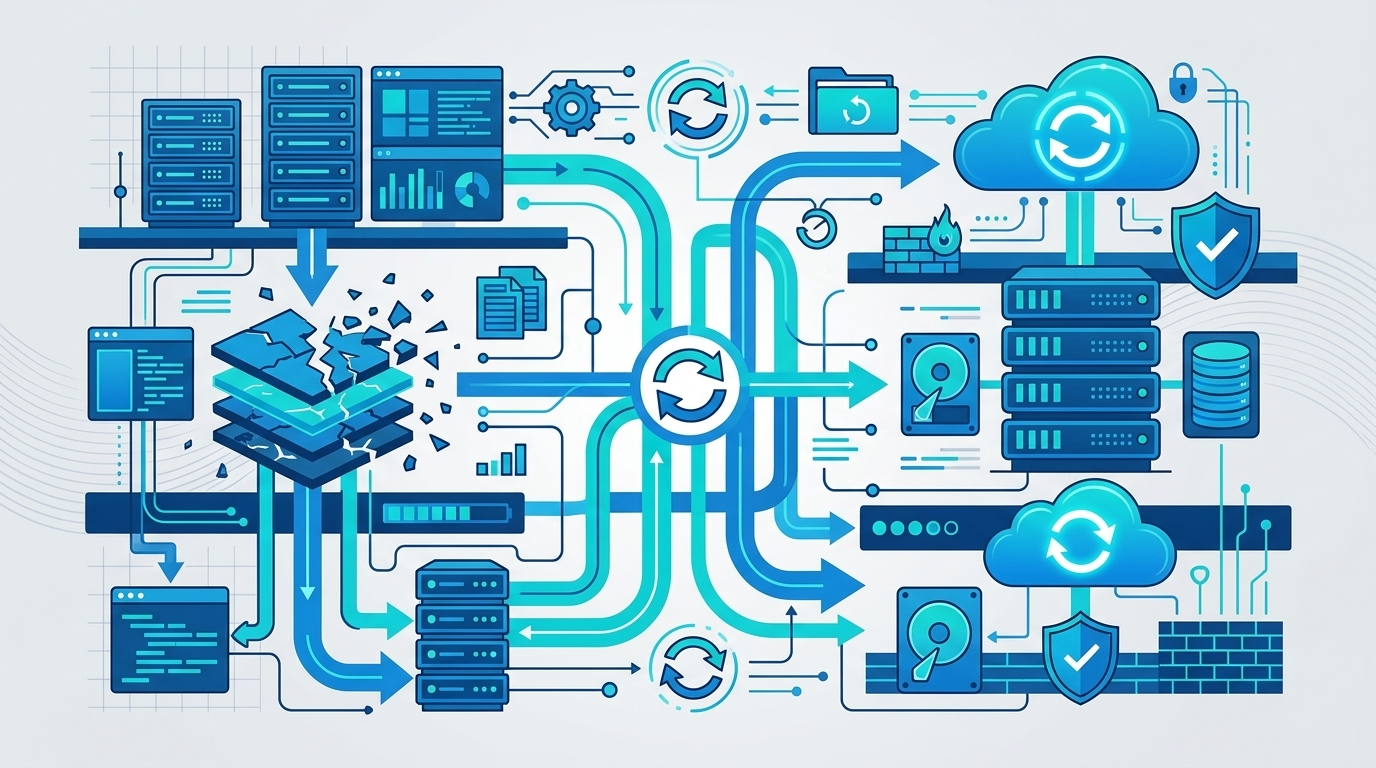
به زبان ساده، بازیابی از بحران (Disaster Recovery یا به اختصار DR) به مجموعهای از سیاستها، ابزارهای فناورانه، زیرساختهای موازی و رویههای مدونی گفته میشود که سازمان را قادر میسازد پس از وقوع یک حادثه مخرب، سیستمهای حیاتی فناوری اطلاعات و دادههای از دست رفته را بازیابی کرده و تداوم ارتباطات دیجیتال را تضمین نماید.
اگر قابلیتهایی نظیر High Availability را به عنوان کمربند ایمنی خودرو برای جذب دستاندازهای روتین جاده در نظر بگیریم، استراتژی DR همانند سیستم کیسه هوا و تیم امداد و نجات در هنگام یک تصادف تمامعیار است. DR زمانی وارد میدان میشود که بستر اصلی کاربری به طور فیزیکی یا منطقی تخریب شده باشد.
تفکیک دو مفهوم راهبردی: تفاوت DRP و BCP
بسیاری از مدیران، طرح بازیابی بحران (DRP) را با طرح تداوم کسبوکار (Business Continuity Plan یا BCP) اشتباه میگیرند. شناخت تمایز این دو استاندارد برای ساختاربندی سازمان ضروری است:
- طرح تداوم کسبوکار (BCP): دیدگاهی کلان و متمرکز بر تمام ابعاد کسبوکار دارد. این طرح مشخص میکند که اگر دفتر مرکزی تعطیل شد یا حادثهای رخ داد، کارمندان چگونه کار کنند، فرآیندهای مالی چطور ادامه یابد و زنجیره تامین مشتریان چگونه سرپا بماند.
- طرح بازیابی از بحران (DRP): زیرمجموعه حیاتی و فنی BCP به شمار میآید. تمرکز DRP دقیقا بر زیرساخت فناوری اطلاعات، سرورها، شبکهها، پایگاههای داده و بازگرداندن دادههای دیجیتال متمرکز است تا بستر لازم را برای عملیات کلی BCP فراهم کند.
دو شاخص طلایی در تدوین استراتژی DR: مفهوم RTO و RPO
هر استراتژی بازیابی از بحران بر پایه دو معیار حیاتی بنا میشود که اهداف زمانی و حجم خسارت قابل قبول سازمان را تعیین میکنند:
- شاخص هدف زمان بازیابی (RTO – Recovery Time Objective)
این شاخص بیانگر حداکثر زمانی است که یک سیستم میتواند پس از وقوع بحران خاموش بماند، پیش از آنکه آسیب غیرقابل جبرانی به کسبوکار وارد شود. به عنوان مثال، اگر برای سامانه فروش آنلاین، شاخص RTO برابر با ۲ ساعت تعریف شده باشد، تیم فنی موظف است حداکثر ظرف ۱۲۰ دقیقه تمامی سرورها را در بستر پشتیبان راهاندازی کند. - شاخص هدف نقطه بازیابی (RPO – Recovery Point Objective)
این پارامتر مشخصکننده حداکثر میزان دادهای است که سازمان میتواند از دست بدهد؛ یعنی فاصله زمانی آخرین نسخه پشتیبان سالم تا لحظه وقوع فاجعه. اگر RPO سازمانی ۱ ساعت باشد و حادثه در ساعت ۴ عصر رخ دهد، باید تمام دادههای ثبتشده تا ساعت ۳ بعدازظهر قابل بازیابی باشند و تنها ۱ ساعت تراکنش مفقود شود. برای سیستمهای بانکی این عدد معمولا نزدیک به صفر ثانیه تنظیم میگردد.
انواع سایتهای بازیابی بحران (DR Sites)
برای بازگردانی سرویسها در صورت انهدام دیتاسنتر اصلی، سازمانها به یک مرکز داده دوم (Off-site) متکی میشوند. این مراکز به سه دسته اصلی تفکیک میگردند:
- سایت گرم (Hot Site)
سایت گرم مجهزترین و پیشرفتهترین راهکار بازیابی است. این مرکز دقیقا کپی تمامعیاری از تجهیزات، پهنای باند و پیکربندی دیتاسنتر اصلی بوده و دادهها به صورت پیوسته و لحظهای (Replication سنکرون) با آن همگامسازی میشوند. در صورت بروز هرگونه قطعی در سایت اولیه، این بستر بلافاصله و در کسری از ثانیه یا چند دقیقه سرویسدهی را آغاز میکند. اگرچه پیادهسازی این رویکرد نیازمند بالاترین سطح سرمایهگذاری است، اما بهترین مقادیر RTO و RPO را ارائه میدهد. - سایت ولرم (Warm Site)
در این حالت، زیرساختهای سختافزاری و ارتباطات شبکه در سایت دوم آماده هستند، اما دادهها به صورت پیوسته همگام نمیشوند؛ بلکه فایلهای بکآپ دورهای (مانند بکآپهای روزانه) بر روی آن بارگذاری میگردند. در زمان بحران، مهندسین باید چند ساعت زمان برای تزریق آخرین دادهها و بالا آوردن سرویسها صرف کنند. این رویکرد تعادلی منطقی میان هزینه و سرعت بازیابی ایجاد میکند. - سایت سرد (Cold Site)
سایت سرد مقرونبهصرفهترین انتخاب است که شامل یک فضای فیزیکی مناسب با سیستمهای تهویه و برق پایدار است، اما تجهیزات سروری و پردازشی فعال یا دادههای آماده به کار در آن مستقر نیستند. پس از وقوع فاجعه، تیم شبکه باید سختافزارهای جدید را مستقر کرده، سیستمعاملها را نصب نموده و دادهها را از آرشیوهای خارج از سازمان بازگرداند؛ فرآیندی که ممکن است چندین روز یا حتی هفته طول بکشد.
مراحل کلیدی برای ایجاد یک طرح بازیابی بحران کارآمد
تدوین یک طرح مدون DRP مستلزم پیمودن پنج گام بنیادی است:
- ارزیابی اثرات تجاری (BIA): دستهبندی سرویسها و اولویتبندی سامانههای حیاتی سازمان بر اساس میزان خسارت ناشی از قطعی آنها.
- شناسایی مخاطرات و آسیبپذیریها: بررسی دقیق نقاط ضعف زیرساخت در برابر حملات سایبری، خطاهای انسانی و حوادث محیطی.
- انتخاب فناوریهای همگامسازی و ذخیرهسازی: استفاده از راهکارهای پیشرفته رپلیکیشن در سطح استوریجهای SAN و NAS در ترکیب با نرمافزارهای تخصصی نظیر Veeam.
- مستندسازی فرآیندهای عملیاتی: ثبت دقیق مسئولیتهای هر یک از اعضای تیم پشتیبانی در قالب یک راهنمای مکتوب گامبهگام.
- برگزاری مانورهای آزمایشی (Disaster Drills): یک نقشه DRP تا زمانی که در یک سناریوی شبیهسازیشده آزموده نشود، قابل اتکا نخواهد بود. آزمون دورهای عملکرد بازگردانی و ثبت باگهای فرآیند، ضامن موفقیت در روز حادثه است.