تابآوری (Resilience) در شبکه چیست؟ بررسی تفاوتهای آن با HA و Disaster Recovery
در دهههای گذشته، استراتژی امنیت و زیرساخت IT در سازمانها بر یک فرض ساده بنا شده بود: «دیوارهای دفاعی را آنقدر محکم و ضخیم بسازیم که هیچ حادثهای رخ ندهد.» اما واقعیت دنیای فناوری اطلاعات و امنیت سایبری این فرض را کاملا زیر سوال برده است. امروز دیگر سوال این نیست که «آیا حادثهای رخ خواهد داد یا خیر؟»، بلکه سوال حیاتی این است که «سازمان ما چقدر سریع پس از وقوع فاجعه (از حمله باجافزاری گرفته تا زلزله و قطعی سراسری برق) به حالت عادی بازمیگردد؟»
اینجا است که مفهوم کلیدی و مدرن تابآوری (Resilience) وارد ادبیات مهندسی شبکه میشود. بسیاری از مدیران فناوری اطلاعات، واژههایی نظیر دسترسپذیری بالا (HA)، بازیابی از بحران (DR) و تابآوری را به جای یکدیگر به کار میبرند؛ در حالی که میان آنها تفاوتهای ساختاری عمیقی وجود دارد. در این مقاله به بررسی مفهوم تابآوری، اجزای سازنده آن و تفاوتهای دقیقش با سایر استانداردهای پایداری شبکه میپردازیم.
تابآوری (Resilience) دقیقا چه مفهومی دارد؟
در تعریف مهندسی، تابآوری (Resilience) به توانایی یک سازمان، سیستم یا شبکه برای پیشبینی، مقاومت، جذب ضربه، ادامه سرویسدهی حداقلی در بحران، و بازگشت سریع به شرایط عملیاتی عادی اطلاق میشود.
تابآوری صرفا یک قطعه سختافزاری یا نرمافزاری نیست؛ بلکه یک رویکرد جامع است که فرهنگ سازمانی، معماری زیرساخت، فرآیندهای امنیتی، سیستمهای بکآپ و برنامههای بازیابی را زیر یک چتر واحد گرد هم میآورد. سیستم تابآور میپذیرد که نقص و خرابی قطعی رخ میدهد، اما اجازه نمیدهد این خرابی به فروپاشی کامل کسبوکار منجر شود.
تفاوتهای بنیادین؛ Resilience در برابر High Availability و Disaster Recovery
برای اینکه بدانیم چرا تابآوری فراتر از مفاهیم سنتی پایداری است، لازم است آن را با دو مفهوم پرکاربرد دیگر یعنی HA و DR مقایسه کنیم:
- دسترسپذیری بالا (High Availability یا HA) در برابر تابآوری
ماهیت HA: هدف HA حذف نقاط تکی خرابی (SPOF) و جلوگیری از توقف سرویس در برابر خرابیهای جزئی روتین است (مانند سوختن یک پاور، قطع شدن یک کابل شبکه یا خرابی یک هارددیسک). در HA، سیستم در کسری از ثانیه سوییچ میکند تا کاربران هیچ قطعی حس نکنند.
تفاوت با تابآوری: HA تنها روی پایداری سختافزار و نرمافزار متمرکز است. اما تابآوری ابعاد گستردهتری دارد؛ یک سیستم ممکن است High Availability بالایی داشته باشد (سرورها هرگز خاموش نشوند)، اما اگر مورد یک حمله سایبری پیشرفته یا باجافزار مخرب قرار گیرد و ساختارش تسلیم شود، یعنی «تابآور» نبوده است. - بازیابی از بحران (Disaster Recovery یا DR) در برابر تابآوری
ماهیت DR: مجموعه نقشهها، پروتکلها و زیرساختهایی است که پس از بروز یک فاجعه بزرگ (مانند آتشسوزی در دیتاسنتر اصلی یا تخریب فیزیکی ساختمان) به سازمان کمک میکند تا دادهها را از روی نسخههای پشتیبان در مکان دیگری (Off-site) بالا بیاورد.
تفاوت با تابآوری: Disaster Recovery یک واکنش پس از وقوع حادثه است. شما منتظر میمانید تا فاجعه رخ دهد، سپس طبق برنامه عمل میکنید. در مقابل، تابآوری مفهومی پویاست که شامل توانایی سیستم در «جذب ضربه در لحظه وقوع بحران» و ادامه حیات در حین حمله یا نقص فنی است. به زبان ساده، DR بخشی از استراتژی بزرگتر تابآوری محسوب میشود.
ارکان اصلی ساخت یک شبکه تابآور (Network Resilience)
برای اینکه زیرساخت یک سازمان به سطح بالایی از تابآوری برسد، معماری شبکه باید بر روی چهار ستون اصلی بنا شود:
- شناسایی و پیشبینی (Anticipate): پایش مداوم سیستمها، اسکن آسیبپذیریها و رصد ترافیک شبکه پیش از اینکه یک حفره امنیتی به بحران تبدیل شود.
- مقاومت و جذب ضربه (Withstand): استفاده از لایههای دفاعی قدرتمند، فایروالهای پیشرفته و تجهیزات ریداندنت (Redundancy) تا در صورت ورود فشار یا حمله، زیرساخت فورا فرو نریزد.
- استمرار عملیاتی (Absorb & Recover): حفظ خدمات حیاتی سازمان حتی با ظرفیت محدود در زمان بحران (به عنوان مثال، قطع ارتباط اینترنت اصلی و سوئیچ خودکار روی لینک پشتیبان ISP دوم).
- تکامل و یادگیری (Evolve): تحلیل دقیق ریشهای پس از وقوع هر حادثه و اعمال اصلاحات ساختاری تا سازمان هرگز از یک سوراخ دو بار گزیده نشود.
سناریوی واقعی: درک ملموس تفاوتها در یک روز بحرانی
برای درک بهتر تفاوت این لایهها، بیایید یک سناریوی واقعی را بررسی کنیم. فرض کنید یکی از سرورهای پایگاه داده شما دچار سوختن ناگهانی پاور میشود. در اینجا Redundancy (افزونگی) و High Availability وارد عمل میشوند؛ پاور دوم بلافاصله مدار را در دست میگیرد و سیستم بدون حتی یک ثانیه قطعی به کار خود ادامه میدهد و کاربران هیچچیز متوجه نمیشوند.
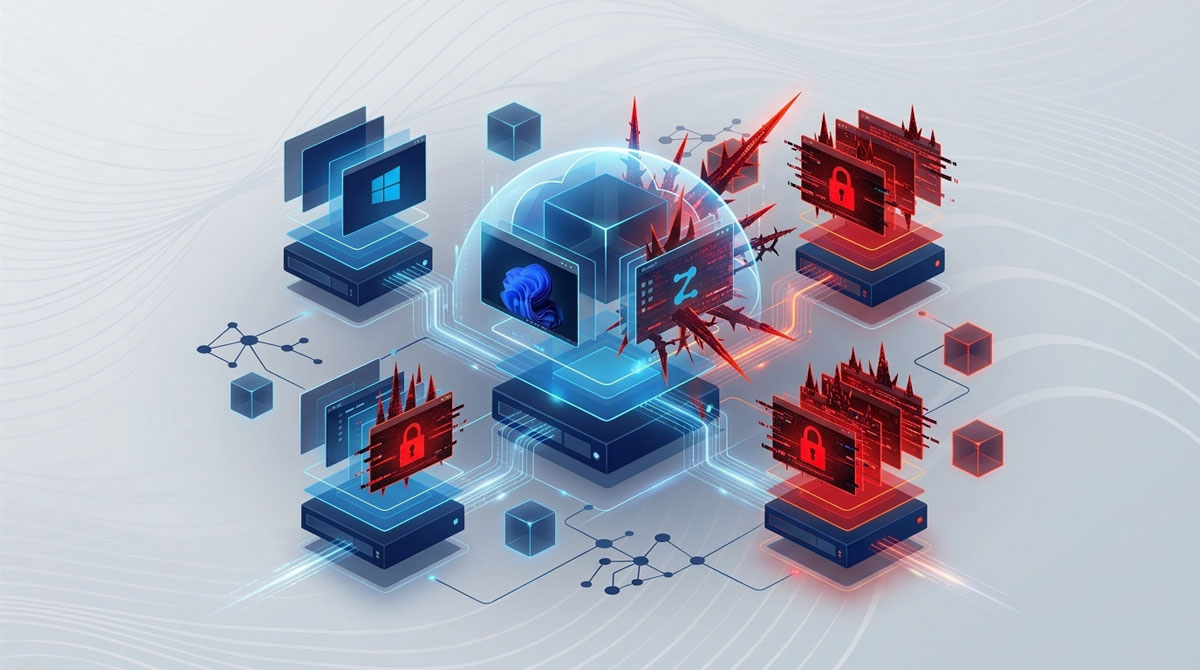
حالا فرض کنید یک فاجعه بزرگتر رخ دهد؛ مثلا نفوذ یک باجافزار خطرناک که تمام فایلهای اصلی دیتاسنتر را رمزگذاری کرده و عملا محیط اصلی را نابود ساخته است. در این حالت، HA دیگر کاری از دستش برنمیآید، چون دادههای روی سرور اصلی تخریب شدهاند. اینجا است که طرح Disaster Recovery (DR) فعال میشود تا دادهها را از روی نسخههای پشتیبان امن بازگردانی کند.
اما تابآوری (Resilience) نگاهی کلنگر به کل این ماجرا دارد. یک سازمان تابآور پیش از وقوع این حملات، علاوه بر داشتن HA و DR، تدابیری اندیشیده است که همزمان با حمله باجافزار، ارتباط شبکه ایزوله شود، بکآپهای غیرقابل تغییر (Immutable) حفظ شوند، تیم واکنش به بحران در کمتر از ۱۵ دقیقه فعال گردد و سیستم با ظرفیت محدود اما حیاتی به کار خود ادامه دهد تا خسارت مالی و اعتباری به حداقل برسد.
چرا سازمانها به جای روشهای سنتی نیازمند تابآوری هستند؟
امروزه با پیچیده شدن حملات سایبری، افزایش حجم دادهها و وابستگی کامل کسبوکارها به بستر دیجیتال، رویکردهای قدیمی پاسخگو نیستند. مزایای پیادهسازی تفکر تابآوری در سازمان عبارتند از:
- به حداقل رساندن شاخصهای RTO و RPO: کاهش چشمگیر زمان لازم برای بازگردانی سرویسها و به حداقل رسیدن میزان از دست رفتن دادهها.
- حفظ اعتبار و اعتماد مشتریان: قطعیهای طولانیمدت به برند آسیب جدی میزند؛ تابآوری تضمین میکند که سازمان در بدترین شرایط نیز پاسخگوی ذینفعان خواهد بود.
- تضمین بقا در برابر تهدیدات مدرن: تلفیق امنیت سایبری با معماری شبکه، سازمان را در برابر نفوذهای پیچیده و باجافزارها بیمه میکند.